
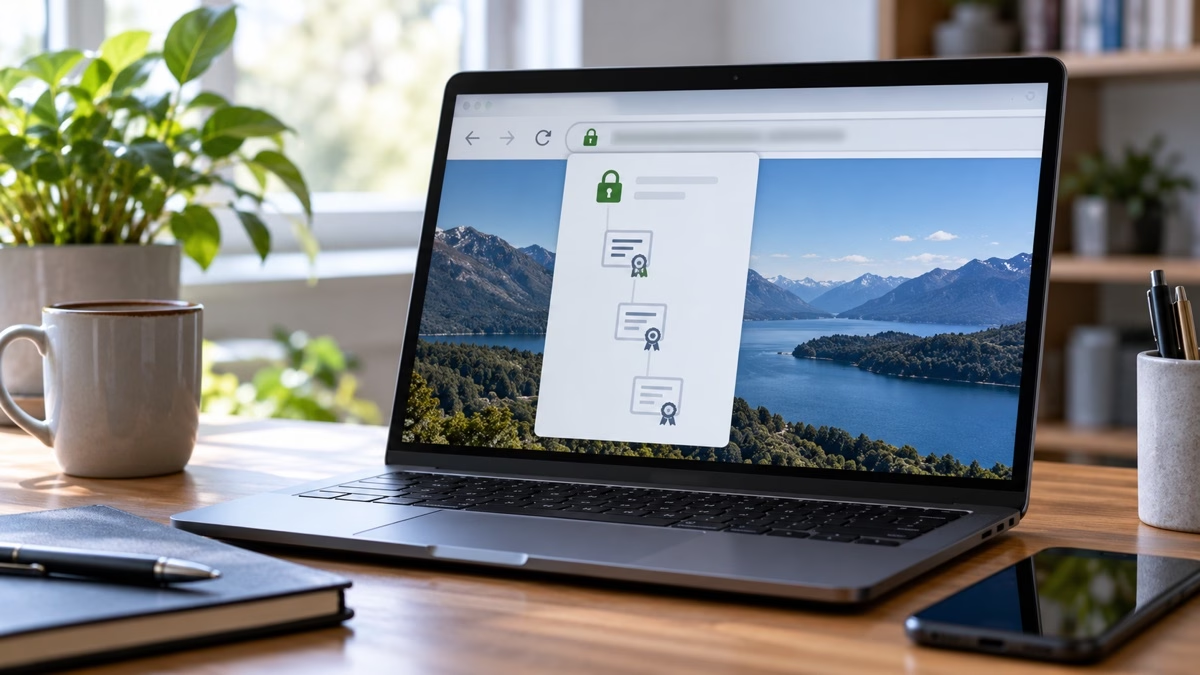
Microsoft hat am 26. Oktober außerplanmäßig reagiert und mehrere Zertifikate aus der Windows-Vertrauenskette entfernt. Hintergrund sind kompromittierte beziehungsweise rekonstruierbare private Schlüssel des Zertifikatsanbieters eMudhra.
Das klingt technisch, betrifft aber einen sehr grundlegenden Teil der Internetsicherheit: Zertifikate sorgen unter anderem dafür, dass Windows und Browser einer Webseite oder signierter Software vertrauen können.
Für normale private Nutzer ist die gute Nachricht: Microsoft verteilt die Schutzmaßnahmen automatisch. Man muss keine Zertifikate manuell löschen.
Das Wichtigste in Kürze
- Acht eMudhra-Zwischenzertifikatsschlüssel konnten potenziell rekonstruiert werden.
- Damit hätten Angreifer vertrauenswürdig wirkende Zertifikate beziehungsweise Signaturen erzeugen können.
- Microsoft blockierte betroffene Zwischenzertifikate bereits am 20. Oktober.
- Am 26. Oktober folgte ein außerplanmäßiges Windows-Update der Vertrauenslisten.
- Sieben weitere Zertifikate werden aus der Windows-Vertrauensliste entfernt.
- Microsoft Edge erhält die entsprechende Änderung am 27. Oktober.
- Private Nutzer sollten automatische Windows- und Edge-Updates aktiviert lassen.
- Das Problem entstand nicht durch einen Einbruch in Microsoft-Systeme.
Was ist bei eMudhra passiert?
Nach Angaben von Microsoft sind acht private Schlüssel sogenannter Intermediate Certificate Authorities betroffen. Sechs davon wurden für TLS-Zertifikate verwendet, zwei für Code Signing.
Die Schlüssel waren so schwach abgesichert, dass sie potenziell rekonstruiert werden konnten.
Das ist relevant, weil ein privater CA-Schlüssel grundsätzlich dazu verwendet werden kann, Zertifikate zu erzeugen, die für Betriebssysteme und Browser vertrauenswürdig aussehen.
Warum können kompromittierte Zertifikate gefährlich sein?
Ein Browser muss erkennen können, ob die HTTPS-Verbindung zu einer Webseite tatsächlich zur richtigen Gegenstelle führt.
Dafür existiert eine Vertrauenskette aus Zertifizierungsstellen.
Gerät ein Schlüssel innerhalb dieser Kette in falsche Hände, kann das theoretisch missbraucht werden, um gefälschte Zertifikate zu erstellen oder Software mit einer scheinbar vertrauenswürdigen Signatur zu versehen.
Genau deshalb reagieren Browser- und Betriebssystemhersteller in solchen Situationen schnell.
Was Microsoft bereits geändert hat
Microsoft veröffentlichte bereits am 20. Oktober eine Aktualisierung der Windows-Liste nicht vertrauenswürdiger Zertifikate, um die betroffenen Intermediate CAs zu blockieren.
Edge und WebView2 bekamen parallel eine entsprechende CRLSet-Aktualisierung.
Am 26. Oktober ging Microsoft einen Schritt weiter und entfernte sieben Zertifikate aus den Windows-Vertrauenslisten: sechs eMudhra-G3-Roots sowie ein AAA-Certificate-Services-Cross-Sign.
Am heutigen 27. Oktober soll dieselbe Änderung auch für die Microsoft-Edge-Vertrauensliste ausgerollt werden.
Was muss ich als normaler Windows-Nutzer tun?
In den meisten Fällen: nichts Besonderes.
Windows aktualisiert die Zertifikatsvertrauenslisten automatisch. Auch Edge-Komponenten können entsprechende Änderungen unabhängig von einem vollständigen Browser-Update erhalten.
Wichtig ist deshalb vor allem, diese Updatewege nicht zu blockieren.
Öffne bei Unsicherheit:
Einstellungen > Windows Update
und prüfe, ob Windows regulär Updates erhält.
Auch Microsoft Edge sollte Updates automatisch installieren dürfen.
Wichtig: Du musst nicht anfangen, im Windows-Zertifikatsspeicher manuell Einträge zu löschen. Das kann im schlimmsten Fall mehr kaputtmachen als reparieren.
Für Unternehmen ist das Thema wichtiger
Komplexer wird die Situation bei Rechnern, die keine automatischen Trust-List-Updates erhalten oder absichtlich vom Internet getrennt sind.
Microsoft empfiehlt Administratoren ausdrücklich zu prüfen, ob solche Geräte die aktualisierten Listen erhalten.
Organisationen sollten außerdem kontrollieren, ob eigene Zertifikate zu einer der jetzt entfernten Vertrauensketten gehören. Falls ja, müssen sie durch eine andere gültige Zertifikatskette ersetzt werden.
Fazit: Schutzmaßnahme laufen lassen, nicht selbst herumdoktern
Die Meldung klingt dramatischer, als die praktische Konsequenz für normale Windows-Nutzer ist.
Das Zertifikatsproblem ist real und relevant. Microsoft, Apple, Google und Mozilla haben bereits Gegenmaßnahmen eingeleitet.
Auf einem normalen privaten Windows-PC reicht es, Windows Update und Browser-Updates nicht zu blockieren.
Wer Updates deaktiviert oder Geräte dauerhaft offline administriert, sollte das Thema dagegen gezielt prüfen.
Häufige Fragen zum eMudhra-Zertifikatsproblem
Wurde Microsoft gehackt?
Nein. Microsoft betont ausdrücklich, dass das Problem in der Zertifikatsinfrastruktur von eMudhra entstand und nicht durch eine Kompromittierung der eigenen Systeme.
Muss ich Windows neu installieren?
Nein.
Muss ich Zertifikate manuell löschen?
Für normale private Windows-Rechner nicht. Microsoft aktualisiert die entsprechenden Vertrauenslisten automatisch.
Ist Chrome ebenfalls betroffen?
Auch andere Browser- und Plattformanbieter haben Maßnahmen gegen die kompromittierten Zertifikate eingeleitet. Für die konkreten Windows-Maßnahmen ist Microsofts eigene Vertrauensliste entscheidend.
Was soll ich jetzt konkret tun?
Windows Update und automatische Browserupdates aktiviert lassen. Mehr ist auf einem normalen privaten PC derzeit nicht erforderlich.
Quellen und Stand
- Microsoft Security Response Center: „Microsoft’s response to compromised eMudhra certificate authority keys“, 26. Oktober 2026.
- BleepingComputer: Berichte zu den kompromittierten eMudhra-Zertifikaten und Reaktionen der Browserhersteller.
Informationsstand: 27. Oktober 2026, 13:46 Uhr.
Hinterlasse einen Kommentar